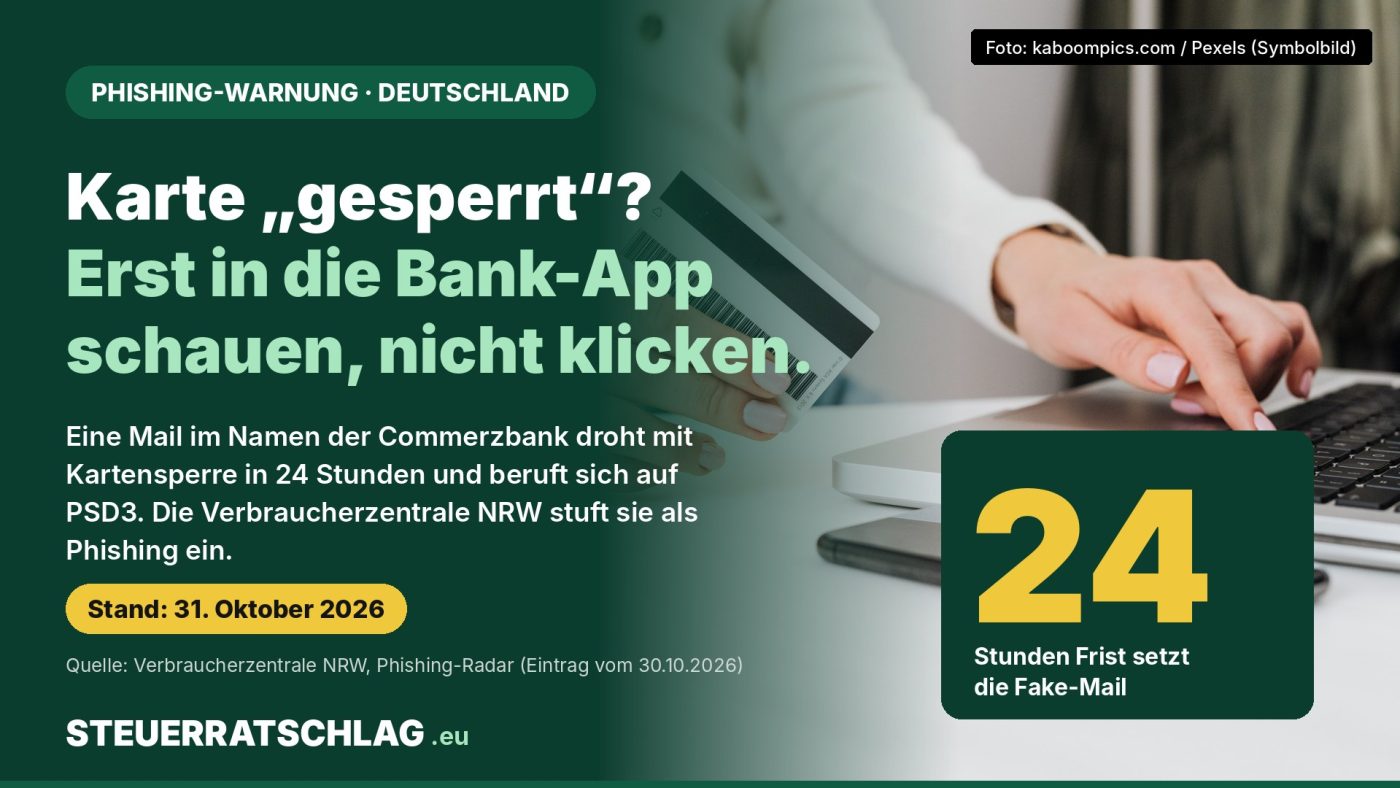
Stand: 31. Oktober 2026. Zwei neue Einträge im Phishing-Radar der Verbraucherzentrale NRW: eine angeblich gesperrte Kreditkarte und eine angebliche Datenaktualisierung bei der Rentenversicherung.
Wenn eine Mail behauptet, deine Karte sei bereits gesperrt, und ein Gesetz als Begründung nennt, wirkt das echt. Genau darauf setzen zwei Fälschungen, die die Verbraucherzentrale Nordrhein-Westfalen in ihrem Phishing-Radar aufführt: eine im Namen der Commerzbank mit Verweis auf PSD3, eine im Namen der Deutschen Rentenversicherung mit Verweis auf neue EU-Vorschriften. Beide wollen, dass du einem Link folgst. Wir ordnen ein, was die Verbraucherzentrale beschreibt, was PSD3 damit zu tun hat und wer bei einer unberechtigten Abbuchung haftet.
Zwei Mails, zwei Vorwände: Sicherheitsstandard und EU-Recht
| Datum | Genannter Absender | Betreff und Begründung laut Verbraucherzentrale | Druckmittel |
|---|---|---|---|
| 30.10.2026 | Commerzbank | „Ihre Karte wurde vorsorglich GESPERRT“; die Kreditkarte entspreche nicht mehr den Sicherheitsstandards, genannt werden PSD3 und eine Pflicht zur Zwei-Faktor-Authentifizierung | Aktualisierung binnen 24 Stunden, sonst dauerhafte Kartensperre und automatische Kontosperrung |
| 29.10.2026 | Deutsche Rentenversicherung | Betreff „Ihre Mailservice VerwaltungsCenter“; angebliche Prüfung und Aktualisierung der Daten im Online-Portal wegen neuer EU-Vorschriften | Aufforderung, über einen Link das Portal aufzurufen |
Quelle: Verbraucherzentrale NRW, Phishing-Radar, Einträge vom 29. und 30. Oktober 2026.
Beide Mails arbeiten mit dem, was die Verbraucherzentrale „Bezugnahme auf gesetzliche Sicherheitsvorgaben“ zur Erhöhung der Glaubwürdigkeit nennt. Bei der Commerzbank-Fälschung kommt eine Drohung hinzu: Karte und Konto sollen gesperrt werden, wenn du nicht binnen 24 Stunden reagierst. Das soll Sorge vor dem Nachdenken auslösen.
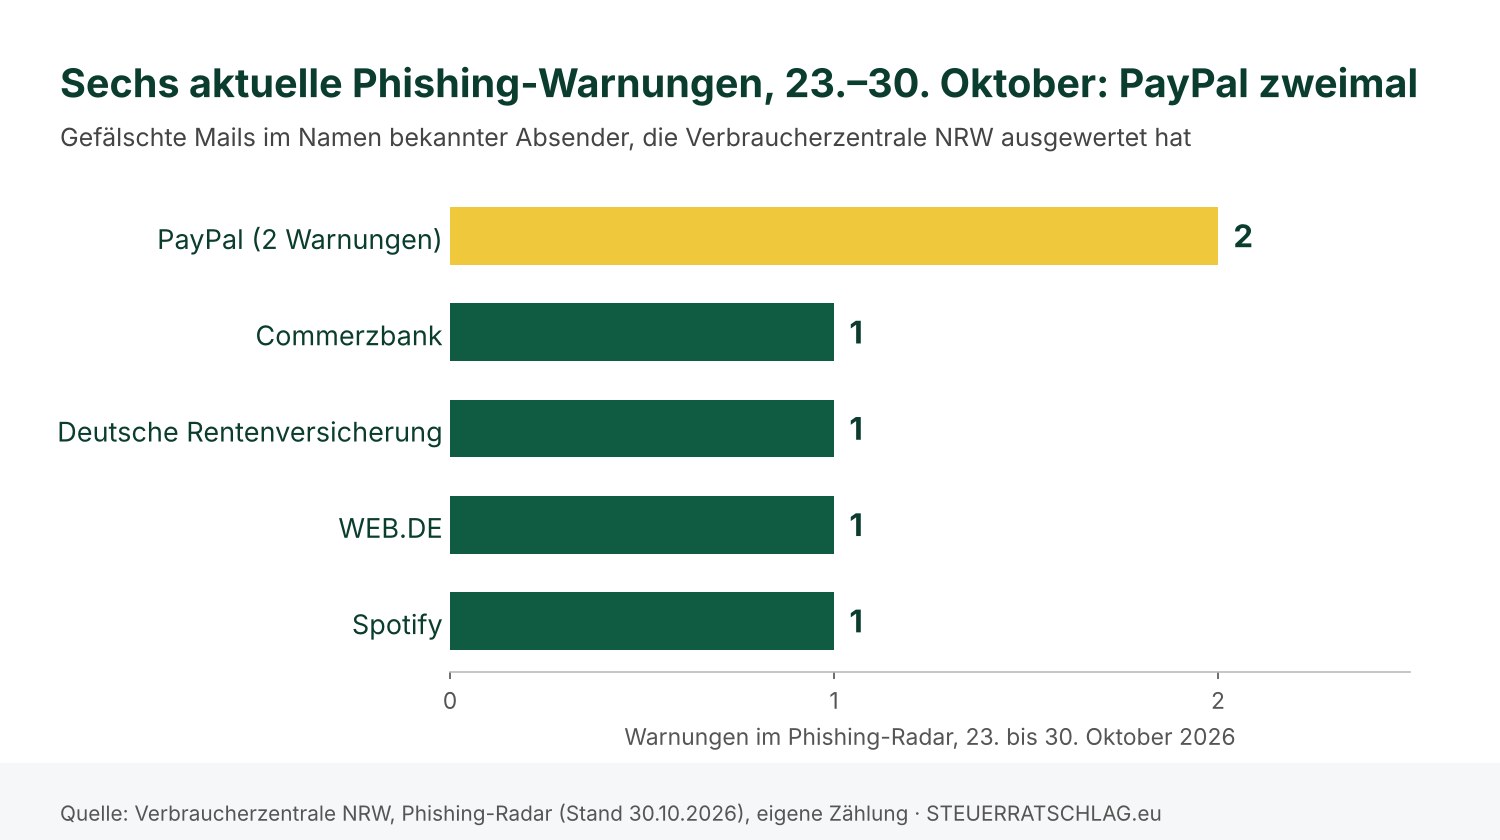
Eine PayPal-Fälschung mit 24-Stunden-Frist haben wir in einem eigenen Beitrag beschrieben. Neu ist hier die Kopplung der Drohung an eine Gesetzesbezeichnung.
Was ist dran an PSD3?
PSD3 steht für die geplante dritte europäische Zahlungsdiensterichtlinie (Payment Services Directive), die zusammen mit einer Zahlungsdiensteverordnung (Payment Services Regulation, PSR) den Zahlungsverkehr neu regeln soll. Der Rat der EU und das Europäische Parlament haben sich nach einer Mitteilung des Rates am 27. November 2025 vorläufig auf ein Paket geeinigt, das stärker gegen Betrug vorgehen soll. Dazu gehört ausdrücklich der Fall, dass sich Betrüger als Zahlungsdienstleister ausgeben, um Kunden zu betrügerischen Zahlungen zu verleiten.
Die Seite des Europäischen Parlaments zur Zahlungsdiensteverordnung nennt mit Stand 20. September 2026 den Status „Close to adoption“; die förmliche Annahme ist dort nicht ausgewiesen. Einen Beleg, dass die neuen Regeln schon anzuwenden sind, haben wir nicht gefunden. Entscheidend ist ohnehin: Die Pflicht, bei Login und Zahlung eine starke Kundenauthentifizierung zu verlangen, richtet sich laut Wortlaut von § 55 Zahlungsdiensteaufsichtsgesetz (ZAG) an die Zahlungsdienstleister, also an die Banken. Dass Karteninhaber ihre Karte per Mail-Link „aktualisieren“ müssten, geht aus dem Paragrafen nicht hervor.
Die Commerzbank schreibt auf ihrer Seite zum Karten-Phishing, sie werde niemals auffordern, Zugangsdaten, Kartennummer oder PIN per E-Mail, Telefon oder SMS zu übermitteln. Die Verbraucherzentrale rät, solche Mails unbeantwortet in den Spam-Ordner zu verschieben und Hinweise nur über die Banking-App oder die bekannte Internetseite der Bank zu prüfen.
Rentenversicherung: Daten per Link nie
Die Deutsche Rentenversicherung Nord hat am 28. Oktober 2026 selbst gewarnt: Gefälschte Mails und SMS in ihrem Namen seien im Umlauf, etwa mit angeblichen Sicherheitsupdates oder einer vermeintlichen Fehlbuchung samt Beitragserstattung. Nach Angaben der Rentenversicherung nutzen Kriminelle auch KI, um ihren Schreibstil nachzuahmen. Ihr Grundsatz: „Persönliche Daten werden niemals per Mail oder SMS angefordert!“ Prüfe die Absenderadresse selbst, nicht nur den angezeigten Namen.
Geklickt oder Daten eingegeben: was jetzt?
Die Rentenversicherung Nord empfiehlt nach einem Klick: Gerät vom Internet trennen, bei eingegebenen Bankdaten die Karten sperren oder die Bank kontaktieren, bei eingegebenen Zugangsdaten Passwörter von einem anderen Gerät aus ändern und Anzeige bei der Polizei erstatten. Der Sperr-Notruf 116 116 sperrt nach eigenen Angaben Karten rund um die Uhr und ist aus dem deutschen Festnetz kostenlos. Hinweise zu Phishing bietet auch das Bundesamt für Sicherheit in der Informationstechnik (BSI).
Wer haftet, wenn Geld abfließt? Ein Rechenbeispiel
Bei einem nicht autorisierten Zahlungsvorgang muss dein Zahlungsdienstleister dir den Betrag nach § 675u BGB unverzüglich erstatten, spätestens bis zum Ende des folgenden Geschäftstags, nachdem er von der Zahlung erfahren hat. Wie viel du am Ende selbst trägst, regelt § 675v BGB. Das Beispiel zeigt die drei Fälle bei einer angenommenen Abbuchung von 800 Euro.
| Fall (Annahme) | Regel | Dein Anteil an 800 Euro |
|---|---|---|
| Missbrauch ohne Vorsatz und ohne grobe Fahrlässigkeit | § 675v Absatz 1 BGB: Schadensersatz bis zu 50 Euro | bis zu 50 Euro |
| Du konntest den Missbrauch vor der Zahlung nicht bemerken | § 675v Absatz 2 BGB: keine Haftung nach Absatz 1 | 0 Euro |
| Vorsatz oder grobe Fahrlässigkeit, etwa bei Verletzung von Pflichten im Umgang mit dem Zahlungsinstrument | § 675v Absatz 3 BGB: Ersatz des gesamten Schadens | bis zu 800 Euro |
Modellrechnung, keine Rechtsberatung. Quelle: § 675v BGB, Stand der Abfrage 31. Oktober 2026. Nach einer Verlustanzeige an die Bank haftest du nach Absatz 5 grundsätzlich nicht mehr für spätere Zahlungen, außer bei betrügerischer Absicht.
Welcher der drei Fälle vorliegt, wenn du Daten auf einer Fälschungsseite eingegeben hast, hängt vom Einzelfall ab und lässt sich aus der Ferne nicht beurteilen. Die Commerzbank übernimmt nach eigenen Angaben bei Kartenbetrug in vielen Fällen den Schaden, wenn du den Missbrauch unverzüglich meldest und die Karte sperren lässt; Karteninhaber haben eine Sorgfaltspflicht.
Unser Fazit
Eine Mail, die mit einem Gesetz droht, ist deshalb nicht seriöser. Die Pflicht zur starken Kundenauthentifizierung richtet sich an die Banken, und Commerzbank wie Rentenversicherung erklären, sensible Daten nie per Mail oder SMS abzufragen. Im Zweifel: Mail löschen und selbst in der Banking-App nachsehen.
Wo finde ich was?
- Aktuelle Fälschungen und Meldeadresse für verdächtige Mails: Phishing-Radar der Verbraucherzentrale NRW
- Hinweise deiner Bank: zum Beispiel die Seiten der Commerzbank zu Phishing und Karten-Phishing
- Warnung der Rentenversicherung: Pressemitteilung der Deutschen Rentenversicherung Nord
- Karte sperren: Sperr-Notruf 116 116
- Gesetzestexte: § 55 ZAG, § 675u BGB, § 675v BGB
Portal-Check: Phishing-Radar. Betreiber ist die Verbraucherzentrale NRW, ein eingetragener Verein. Sie lebt nach ihrer Finanzierungsseite (Stand 22. April 2026) vor allem von institutioneller Förderung des Landes Nordrhein-Westfalen, dazu Mitteln der Städte und Kreise, Projektmitteln, Spenden und eigenen Einnahmen (Gesamtetat 2025: rund 56 Millionen Euro). Seit wann es das Radar gibt, haben wir nicht belegt. Alternativen: Warnseiten der Banken, BSI.
Redaktionsurteil: 4 von 5 Sternen. Pro: laufend aktuell, kurze Empfehlungen, Verein als Träger. Abzug: keine Angabe, wie viele Empfänger betroffen sind. Kein Test.
Häufige Fragen
Muss ich wegen PSD3 meine Karte per Mail-Link aktualisieren?
Nein. Die Verbraucherzentrale NRW ordnet die Commerzbank-Mail als Phishing ein. Die Commerzbank erklärt, dass sie Zugangsdaten, Kartennummer oder PIN nie per E-Mail abfragt.
Bekomme ich Geld zurück, wenn es abgebucht wurde?
Bei nicht autorisierten Zahlungen muss die Bank grundsätzlich erstatten (§ 675u BGB). Bei Vorsatz oder grober Fahrlässigkeit kann der Schaden aber bei dir liegen (§ 675v BGB). Im Streitfall kann eine Rechtsberatung sinnvoll sein.