Gefälschte Mails im Namen von ING, comdirect und Volksbanken Raiffeisenbanken: Was die Verbraucherzentrale zwischen dem 16. und 21. Oktober 2026 gemeldet hat, woran du die Fälschungen erkennst und was nach einem Klick zu tun ist. Stand: 23. Oktober 2026.
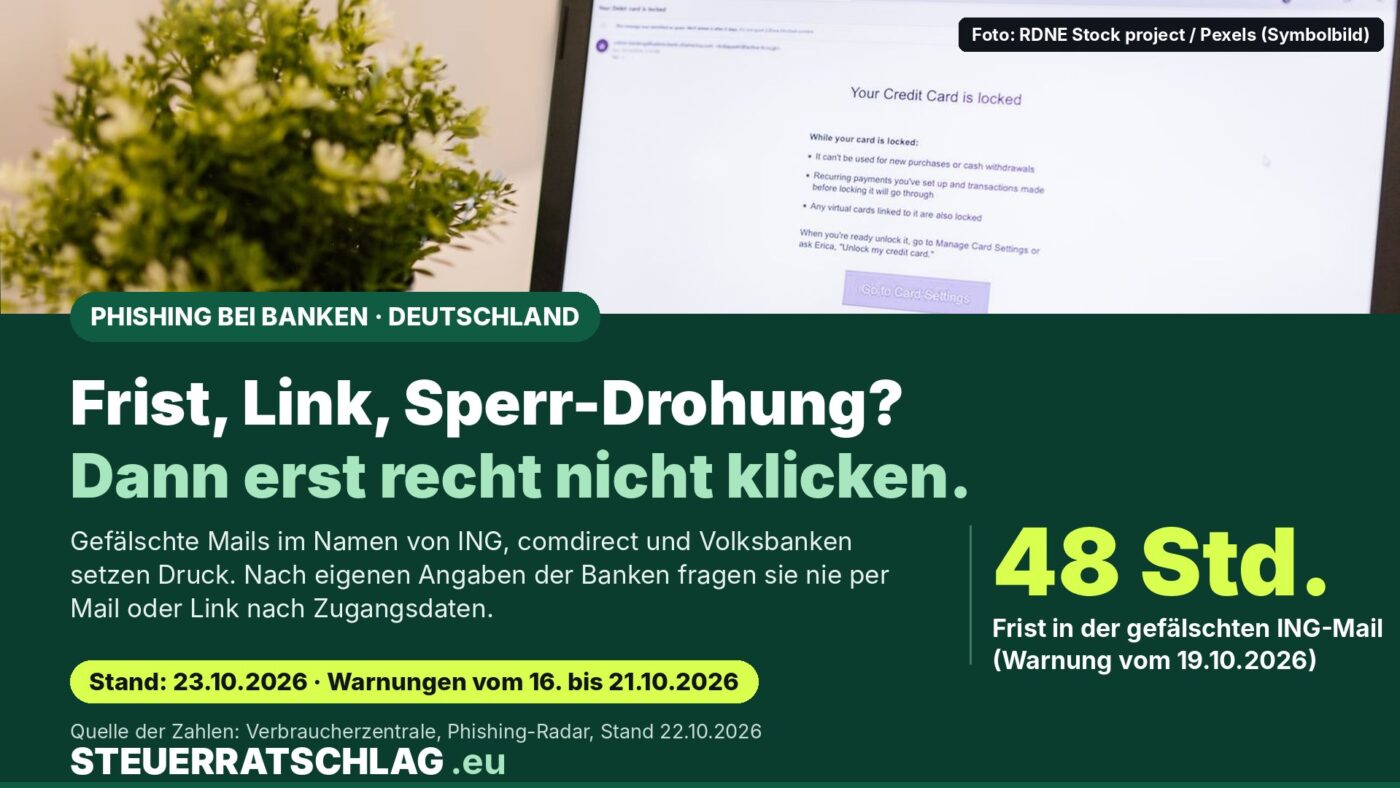
Innerhalb von sechs Tagen hat die Verbraucherzentrale im Phishing-Radar drei neue Fälschungen im Namen deutscher Banken aufgeführt. Die Absender geben sich als comdirect, ING und Volksbanken Raiffeisenbanken aus, die Begründungen reichen von „Sicherheitsupdate“ bis „Stammdatenbestätigung“. Gemeinsam ist ihnen der Link, über den Zugangsdaten abgegriffen werden sollen. Bei ING kommt eine Frist hinzu: 48 Stunden, danach drohe angeblich eine Kontosperrung. Wir ordnen ein, was bekannt ist, was die Banken selbst zum Thema sagen und welche Rechte du hast.
Wichtig vorab: Die genannten Banken sind in diesen Fällen die Nachgeahmten, nicht die Absender. Die Verbraucherzentrale führt sie als Fälschungen.
Drei Fake-Mails, ein Muster
Das Phishing-Radar der Verbraucherzentrale führt für Oktober 2026 mehrere Warnungen auf. Drei davon betreffen Bankkonten:
| Datum | Im Namen von | Betreff laut Verbraucherzentrale | Behauptete Begründung | Druckmittel |
|---|---|---|---|---|
| 16.10.2026 | comdirect | „comdirect: Konto im Kundenbereich aktualisieren“ | Betrugsversuche seien gestiegen, die Aktualisierung sichere den Zugriff | Link „Verifizierung durchführen“; keine Frist genannt |
| 19.10.2026 | ING | „Warnung: neue wichtige Nachricht!!“ | angebliches verpflichtendes Sicherheitsupdate der digitalen Infrastruktur | Frist 48 Stunden, Drohung mit vorübergehender Kontosperrung; Link „Sicherheit bestätigen“ |
| 21.10.2026 | Volksbanken Raiffeisenbanken | „Handlungsbedarf: Stammdatenbestätigung für Ihr Banking unerlässlich“ | angebliche technische Neuerstellung des Online-Bankings | Aufforderung „Stammdaten jetzt bestätigen“, Drohung mit Einschränkungen bei Bankgeschäften; Link |
Quelle: Verbraucherzentrale, Phishing-Radar, Stand 22. Oktober 2026. Die Angaben zu Betreff und Begründung stammen aus der Beschreibung der Verbraucherzentrale.
Auffällig ist der Zeitdruck. Die ING-Mail nennt mit 48 Stunden die einzige konkrete Frist, die Volksbanken-Fälschung setzt über Großbuchstaben und Drohung Druck, die comdirect-Fälschung argumentiert mit angeblich gestiegenen Betrugsversuchen. Nach den Merkmalen, die die Verbraucherzentrale pro Fall nennt, tauchen immer wieder auf: eine unseriöse Absenderadresse, eine unpersönliche oder fehlende Anrede, ein Link zur „Bestätigung“ und teils eine dramatische Wortwahl. Bei der Volksbanken-Fälschung fehlt zudem das Logo.
Was die Banken selbst sagen
Alle drei Institute stellen auf ihren Sicherheitsseiten klar, wonach sie nicht fragen. Die ING erklärt, sie frage Passwörter, Zugangsdaten und Einmalpasswörter nie per Telefon, Mail, SMS oder Brief ab; eine verdächtige Mail soll als Anhang (nicht als Screenshot) an die auf der ING-Betrugsseite genannte Adresse gehen. Die comdirect schreibt, vertrauliche Daten würden nicht per Brief, E-Mail oder SMS verschickt, und Transaktionen würden nicht am Telefon freigegeben. Die Volksbanken Raiffeisenbanken raten auf ihren Phishing-Warnungen, Zugangsdaten, TAN und Freischaltcodes niemals weiterzugeben und Links in E-Mails und SMS nicht für Eingaben zu nutzen.
Die Volksbanken Raiffeisenbanken führen dort für den 22. Oktober 2026 außerdem eine weitere Masche auf: Briefe mit QR-Code zur angeblichen Kundendatenverifizierung, deren Code nach Angaben der Banken auf eine Phishing-Seite führt. comdirect schreibt auf seiner Sicherheitsseite ebenfalls, für die Aktualisierung persönlicher Daten werde kein Brief mit QR-Code versendet. Betrug kommt also nicht nur per Mail, sondern auch per Post und Telefon.
So gehst du mit einer verdächtigen Nachricht um
Die Verbraucherzentrale rät in allen drei Fällen dasselbe: die Mail unbeantwortet in den Spam-Ordner verschieben, nicht auf Links klicken und Hinweise nur über die offizielle App oder die dir bekannte Webseite der Bank prüfen. In der Praxis heißt das: Banking-App selbst öffnen, nachsehen, ob dort eine Nachricht liegt, und die Adresse nie aus der Mail übernehmen. Im Fall der Amazon-Fälschung rät sie außerdem, sich von einer persönlichen Anrede nicht verunsichern zu lassen.
Wenn du schon geklickt oder Daten eingegeben hast
Die Banken nennen ähnliche erste Schritte: Zugänge und Karte sofort sperren und die Bank informieren. Die Volksbanken Raiffeisenbanken nennen dafür den Sperrnotruf 116 116 und raten bei weitergegebenen TAN oder Zugangsdaten zusätzlich zur Anzeige bei der Polizei; comdirect nennt eine rund um die Uhr erreichbare Nummer, die auf der Sicherheitsseite steht.
Rechtlich gilt in Deutschland: Bei einem nicht autorisierten Zahlungsvorgang muss der Zahlungsdienstleister den Betrag nach § 675u BGB grundsätzlich unverzüglich erstatten, spätestens bis zum Ende des Geschäftstags nach der Anzeige. Wer den Vorgang nicht binnen 13 Monaten nach der Belastung anzeigt, verliert seine Ansprüche nach § 676b BGB. Wie ein Einzelfall ausgeht, hängt vom Sachverhalt ab; Streit über den Vorwurf der Fahrlässigkeit ist möglich. Zu einem aktuellen Urteil dazu haben wir hier berichtet, den Meldefrist-Rechner findest du in unserem Beitrag zur Bundesbank-Kampagne gegen Phishing.
Portal-Check: Phishing-Radar der Verbraucherzentrale
Das Phishing-Radar betreiben die Verbraucherzentralen. Sie beschreiben sich selbst als unabhängige, gemeinnützige Organisationen und werden überwiegend öffentlich finanziert: durch öffentliche Mittel der Länder, Zuschüsse von Kommunen und Landkreisen sowie Projektmittel des Bundes; hinzu kommen Eigeneinnahmen aus Beratung und Ratgeberverkauf. Seit wann es das Radar gibt, ist auf den abgerufenen Seiten nicht angegeben, deshalb nennen wir kein Datum. Alternativen sind die Sicherheitsseiten der Banken selbst und die Präventionsseiten der Polizei (siehe oben). Redaktionsurteil: 4 von 5 Sternen. Pluspunkte: kostenlos, tagesaktuell, mit Betreff, Begründung und Erkennungsmerkmalen je Fall. Abzüge: Die Liste ist eine Auswahl, Fallzahlen nennt sie nicht, und die Einzelwarnungen haben keine eigene Adresse, die du weitergeben kannst. Das Urteil ist ein Redaktionsurteil und keine Testnote.
Unser Fazit
Die drei Fälle zeigen, wie austauschbar der Absender ist: Im Oktober-Radar stehen neben den Banken auch Amazon und ELSTER. Entscheidend ist nicht, ob die Mail echt aussieht, sondern ob sie dich unter Druck zu einem Klick bringen will. Eine Frist von 48 Stunden, eine Sperr-Drohung oder ein „Bestätigen Sie jetzt“ sind nach Darstellung der Banken und der Verbraucherzentrale Warnsignale, kein Grund zur Eile. Das ist eine redaktionelle Einordnung, keine individuelle Beratung.
Wo finde ich was?
- Aktuelle Fälschungen und Hinweise: Phishing-Radar der Verbraucherzentrale.
- Anzeige bei Betrug: Onlinewache der Polizei des jeweiligen Bundeslandes; Präventionstipps beim Polizeilichen Kriminalpräventionsprogramm.
- Streit mit der Bank: Schlichtungsstelle der Deutschen Bundesbank und Beschwerdestellen bei der BaFin (Bundesanstalt für Finanzdienstleistungsaufsicht).
Häufige Fragen
Meine Bank war nicht dabei – bin ich sicher?
Nein. Die drei Fälle sind eine Auswahl aus dem Phishing-Radar. Dieselben Merkmale gelten für jede Bank: Link, Zeitdruck, Drohung, Aufforderung zur Dateneingabe.
Reicht es, die Mail zu löschen?
Wer nicht geklickt hat, folgt dem Rat der Verbraucherzentrale: unbeantwortet in den Spam-Ordner verschieben. Die ING bittet außerdem darum, verdächtige Mails als Anhang an die genannte Adresse weiterzuleiten.
Was, wenn ich Daten eingegeben habe?
Sofort Zugänge und Karte sperren und die Bank informieren, dann Anzeige bei der Polizei prüfen. Ähnliche Schritte nennen ING, comdirect und die Volksbanken Raiffeisenbanken auf ihren Sicherheitsseiten.