Deutschland · Stand: 22. Oktober 2026. Eine vorliegende Nachricht verlangt eine angebliche Datenbestätigung für die Steuererklärung 2025. Mehrere Merkmale sprechen für einen Täuschungsversuch.
Auf einen Blick
- Eine am 20. Oktober empfangene E-Mail gibt sich als ELSTER-Nachricht aus und setzt eine Frist vor dem 23. Oktober 2026.
- Der angezeigte Hotmail-Absender und der Link außerhalb von elster.de sind deutliche Warnzeichen.
- Die Aufforderung nicht über den Mail-Link bearbeiten, sondern das echte Portal unabhängig aufrufen.
Eine angebliche Nachricht des ELSTER-Portals setzt Empfänger in Deutschland mit einer kurzen Frist unter Druck: Vor dem 23. Oktober 2026 sollen elektronisch übermittelte Daten zur Steuererklärung 2025 bestätigt werden. Andernfalls könnten Funktionen vorübergehend eingeschränkt sein. Die Mail ging nach Angaben des Empfängers am 20. Oktober in dessen T-Online-Postfach ein; der Redaktion liegen Nachrichtentext und Bildschirmfoto vor.
Was in der vorliegenden Nachricht auffällt
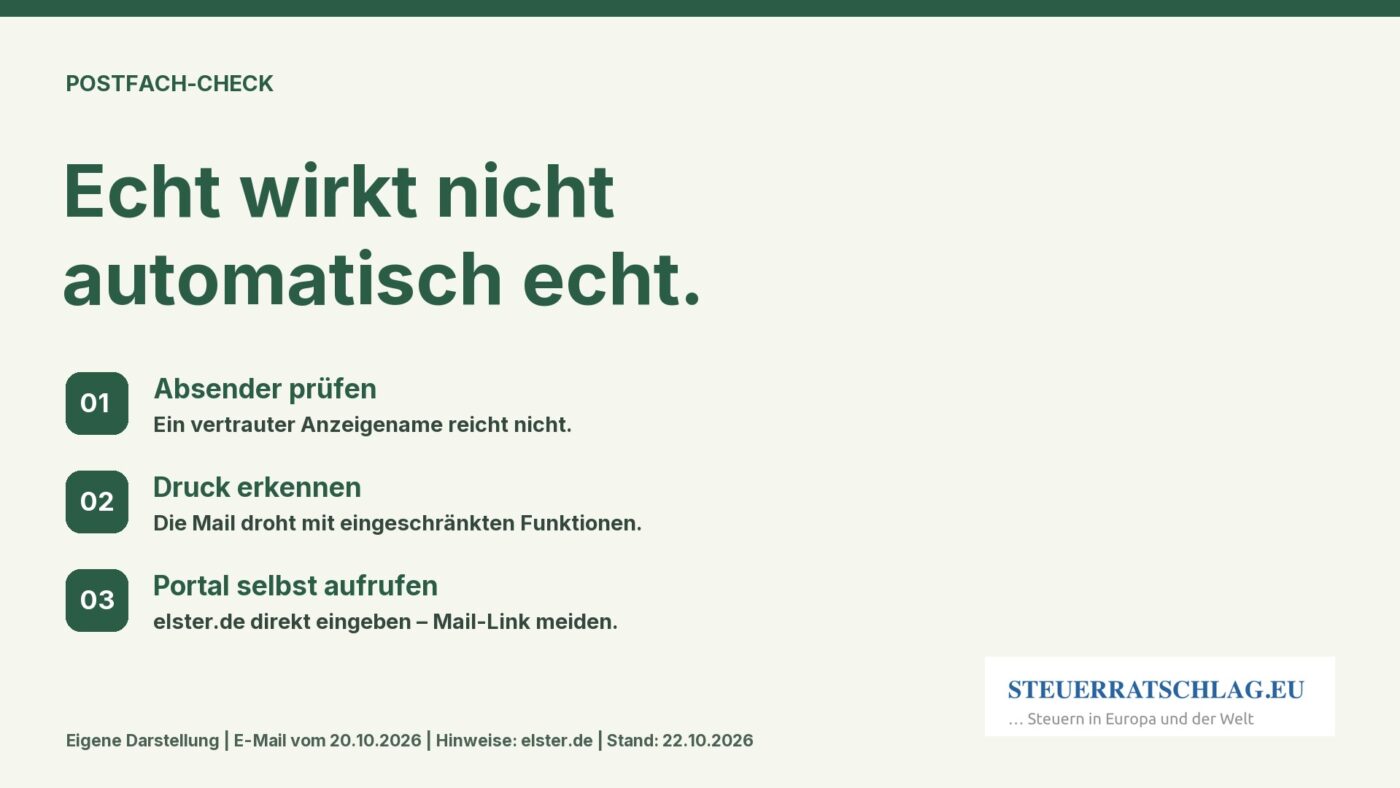
Als Anzeigename erscheint „ELSTER Portal Service“. Die daneben sichtbare Absenderadresse endet jedoch auf hotmail.com. Ein solcher Anzeigename lässt sich leicht mit einem vertrauten Dienst verbinden, beweist aber keine behördliche Herkunft. Zusammen mit der behaupteten Einschränkung und dem abweichenden Linkziel begründet dies einen deutlichen Phishingverdacht.
Phishing bezeichnet Versuche, über vorgetäuschte Identitäten an vertrauliche Daten zu gelangen. Im konkreten Fall ist nicht nachgewiesen, wer hinter der Nachricht steht. Vollständige technische Mail-Kopfzeilen liegen nicht vor; die angezeigte Adresse identifiziert deshalb keinen tatsächlichen Täter. Ebenso belegt der bloße Eingang bei T-Online weder einen Zugriff auf das Postfach noch eine Beteiligung des Anbieters.
Der 23. Oktober ist eine Behauptung der Mail
Die Nachricht bezieht sich auf ein ELSTER-Zertifikat und fordert eine kurze Bestätigung elektronisch übermittelter Daten. Den angeblichen Handlungsbedarf verbindet sie mit dem Datum 23. Oktober 2026. Für diese konkrete Aufforderung ist kein behördlicher Echtheitsnachweis vorhanden. Das Datum ist daher keine durch diese Recherche bestätigte steuerliche Frist.
Der Bezug auf eine tatsächlich existierende Steuererklärung macht eine Aufforderung nicht automatisch plausibel. Auch ein grüner Button und eine behördlich klingende Grußformel liefern keinen Echtheitsbeleg. Entscheidend ist, ob der behauptete Vorgang über einen unabhängig aufgerufenen offiziellen Zugang nachvollziehbar ist.
Wohin der Postfach-Button verweist
Im übermittelten Nachrichtentext zeigt der Button zunächst auf eine Weiterleitungsadresse unter search.app.goo.gl. Er verweist damit nicht unmittelbar auf elster.de. Der vollständige verdächtige Link wird hier nicht veröffentlicht. Die Redaktion hat ihn nicht geöffnet; das endgültige Ziel und dessen Inhalt sind deshalb nicht geprüft.
Es wäre daher unbelegt, bereits einen nachgewiesenen Passwortdiebstahl oder eine Schadsoftware zu behaupten. Auch die Weiterleitungsadresse sagt für sich nichts darüber aus, ob der zugehörige Dienstanbieter an einem Täuschungsversuch beteiligt ist. Die Warnung stützt sich auf das Zusammenwirken der sichtbaren Merkmale, nicht auf eine Untersuchung der Zielseite.
Was ELSTER selbst zu solchen Mails sagt
Auf der am 22. Oktober abgerufenen offiziellen ELSTER-Startseite warnt die Steuerverwaltung vor gefälschten E-Mails in ihrem Namen. Sie rät davon ab, auf solche Nachrichten zu reagieren oder enthaltene Links zu öffnen. Angaben wie Steuernummer, Kontoverbindung, Kreditkartendaten oder PIN werden nach diesem Hinweis nicht per E-Mail angefordert.
Diese allgemeine Warnung bestätigt den hier beschriebenen Einzelfall nicht amtlich. Sie liefert aber einen klaren Maßstab für den Umgang mit einer solchen Aufforderung: Einen behaupteten Handlungsbedarf über das selbst aufgerufene Portal prüfen, nicht über einen zugeschickten Link.
Unser Fazit
Die vorliegende Mail sollte wegen ihrer deutlichen Warnzeichen nicht als verlässliche Behördennachricht behandelt werden. Ein Nachweis für eine größere Versandwelle oder bereits entstandene Schäden liegt der Redaktion nicht vor. Die behauptete Frist darf nicht dazu verleiten, vertrauliche Informationen auf einer ungeprüften Seite einzugeben.
Wo finde ich was?
- ELSTER: offizieller Zugang zum Benutzerkonto sowie Hilfe und Kontaktmöglichkeiten. Die Adresse im Zweifel selbst eingeben.
- Die Originalnachricht: Für eine technische Prüfung sind vollständige Kopfzeilen hilfreich; das sichtbare Absenderfeld allein genügt nicht.
Wer den Link bereits geöffnet hat, sollte auf der Seite keine Daten eingeben. Ein Klick allein beweist noch keinen erfolgreichen Kontozugriff. Wurden Zugangsdaten oder Zertifikatsdateien übermittelt, sollte der Zugang umgehend über die offiziellen ELSTER-Kontaktwege abgesichert werden; welche Maßnahmen nötig sind, hängt vom tatsächlich offengelegten Material ab.
Häufige Fragen
Ist jede ELSTER-E-Mail gefälscht?
Nein. Der Artikel bewertet die konkret vorliegende Nachricht. Ein vertrauter Anzeigename und ein ansprechend gestalteter Button sind allerdings kein Echtheitsnachweis.
Ist das T-Online-Postfach kompromittiert?
Das lässt sich aus dem Empfang der Mail nicht ableiten. Der vorliegende Beleg zeigt zunächst nur den Eingang der Nachricht.
Ist die Forderung zum 23. Oktober amtlich bestätigt?
Nein. Das Datum stammt aus der verdächtigen Nachricht. Ein tatsächlicher Handlungsbedarf ist unabhängig im offiziellen Portal zu prüfen.
Beitragsgrafik: Eigene Darstellung von STEUERRATSCHLAG.eu mit dem vorhandenen Originallogo. Grundlage: vorliegende E-Mail vom 20. Oktober 2026 und die verlinkten ELSTER-Hinweise, abgerufen am 22. Oktober 2026. Keine Abbildung der Originalnachricht; persönliche Empfängerdaten werden nicht gezeigt.