Warnsignale, Zahlen und Rechte: Was die neue Aufklärungskampagne von Bundesbank und Bundesfinanzministerium rät und wie viel Zeit du nach einer Fremdbuchung hast. Stand: 23. Oktober 2026.
Ein Anruf mit vertrauter Stimme, eine SMS mit „dringendem Handlungsbedarf“, ein QR-Code an der Ladesäule: Betrug im Zahlungsverkehr beginnt längst nicht mehr nur mit einer plumpen Mail. Die Deutsche Bundesbank und das Bundesministerium der Finanzen haben deshalb die Schirmherrschaft für eine gemeinsame Aufklärungskampagne übernommen, die seit dem 10. Oktober läuft. Wir haben die Zahlen der Bundesbank sowie des gemeinsamen Berichts der Europäischen Bankenaufsichtsbehörde (EBA) und der Europäischen Zentralbank (EZB) gesichtet, die wichtigsten Warnsignale der Kampagne eingeordnet und die Meldefrist nach dem Bürgerlichen Gesetzbuch (BGB) in einen Rechner gepackt. Er zeigt dir, bis wann du eine Abbuchung, die du nicht freigegeben hast, spätestens melden musst.
Was die Bundesbank-Kampagne vorhat
Nach der Pressemitteilung der Bundesbank vom 8. Oktober 2026 hat der „Roundtable Betrugsbekämpfung“, den die Bundesbank im November 2025 ins Leben gerufen hat, die Kampagne „Machen wir Phishen Impossible!“ beschlossen. Ab dem 10. Oktober informieren demnach Unternehmen und Institutionen aus Finanzwirtschaft, Telekommunikation und Handel sowie öffentliche Institutionen rund einen Monat lang über Phishing und andere Formen des Zahlungsbetrugs. Phishing bedeutet, dass Kriminelle mit gefälschten Nachrichten, Anrufen oder nachgeahmten Webseiten an sensible Daten gelangen oder Betroffene zu Zahlungen verleiten wollen. Videos auf der Kampagnenseite und in sozialen Netzwerken zeigen aktuelle Maschen, etwa vorgetäuschte Identitäten oder Anrufe angeblicher Bankbeschäftigter. Die Kampagne beruht nach Angaben der Bundesbank auf der gleichnamigen österreichischen Online-Kampagne, die laut Wirtschaftskammer Österreich seit Anfang März 2025 lief; für Deutschland gilt dabei ausschließlich das deutsche Recht, das wir unten beschreiben.
Die Zahlen: Deutschland 2025 und Europa 2024
Die Bundesbank beziffert den Schaden durch betrügerische Zahlungsvorgänge in Deutschland für 2025 auf mehr als 580 Millionen Euro bei rund 1,8 Millionen Vorgängen. Für Europa liefert der gemeinsame Bericht von EBA und EZB (Ausgabe 2025, Daten bis 2024) einen Vergleichsrahmen. Die Gebiete und Jahre unterscheiden sich, die Werte lassen sich deshalb nicht gegeneinander aufrechnen.
| Kennzahl | Wert | Gebiet und Jahr |
|---|---|---|
| Betrügerische Zahlungsvorgänge | rund 1,8 Millionen | Deutschland, 2025 |
| Schaden | mehr als 580 Mio. € | Deutschland, 2025 |
| Gesamtwert betrügerischer Transaktionen | 4,2 Mrd. € (2023: 3,5 Mrd. €) | EWR, 2024 |
| davon Überweisungen | rund 2,2 Mrd. € (+16 %) | EWR, 2024 |
| davon Kartenzahlungen mit EU-/EWR-Karten | 1,329 Mrd. € (+29 %) | EWR, 2024 |
| Anteil der Betrugsverluste bei Überweisungen, den Nutzer trugen | rund 85 % | EWR, 2024 |
Quellen: Deutsche Bundesbank, Pressemitteilung vom 8.10.2026; EBA/EZB, Bericht über Betrug im Zahlungsverkehr, Pressemitteilung vom 15.12.2025 (abgerufen am 23.10.2026). EWR = Europäischer Wirtschaftsraum. Darstellung: STEUERRATSCHLAG.eu
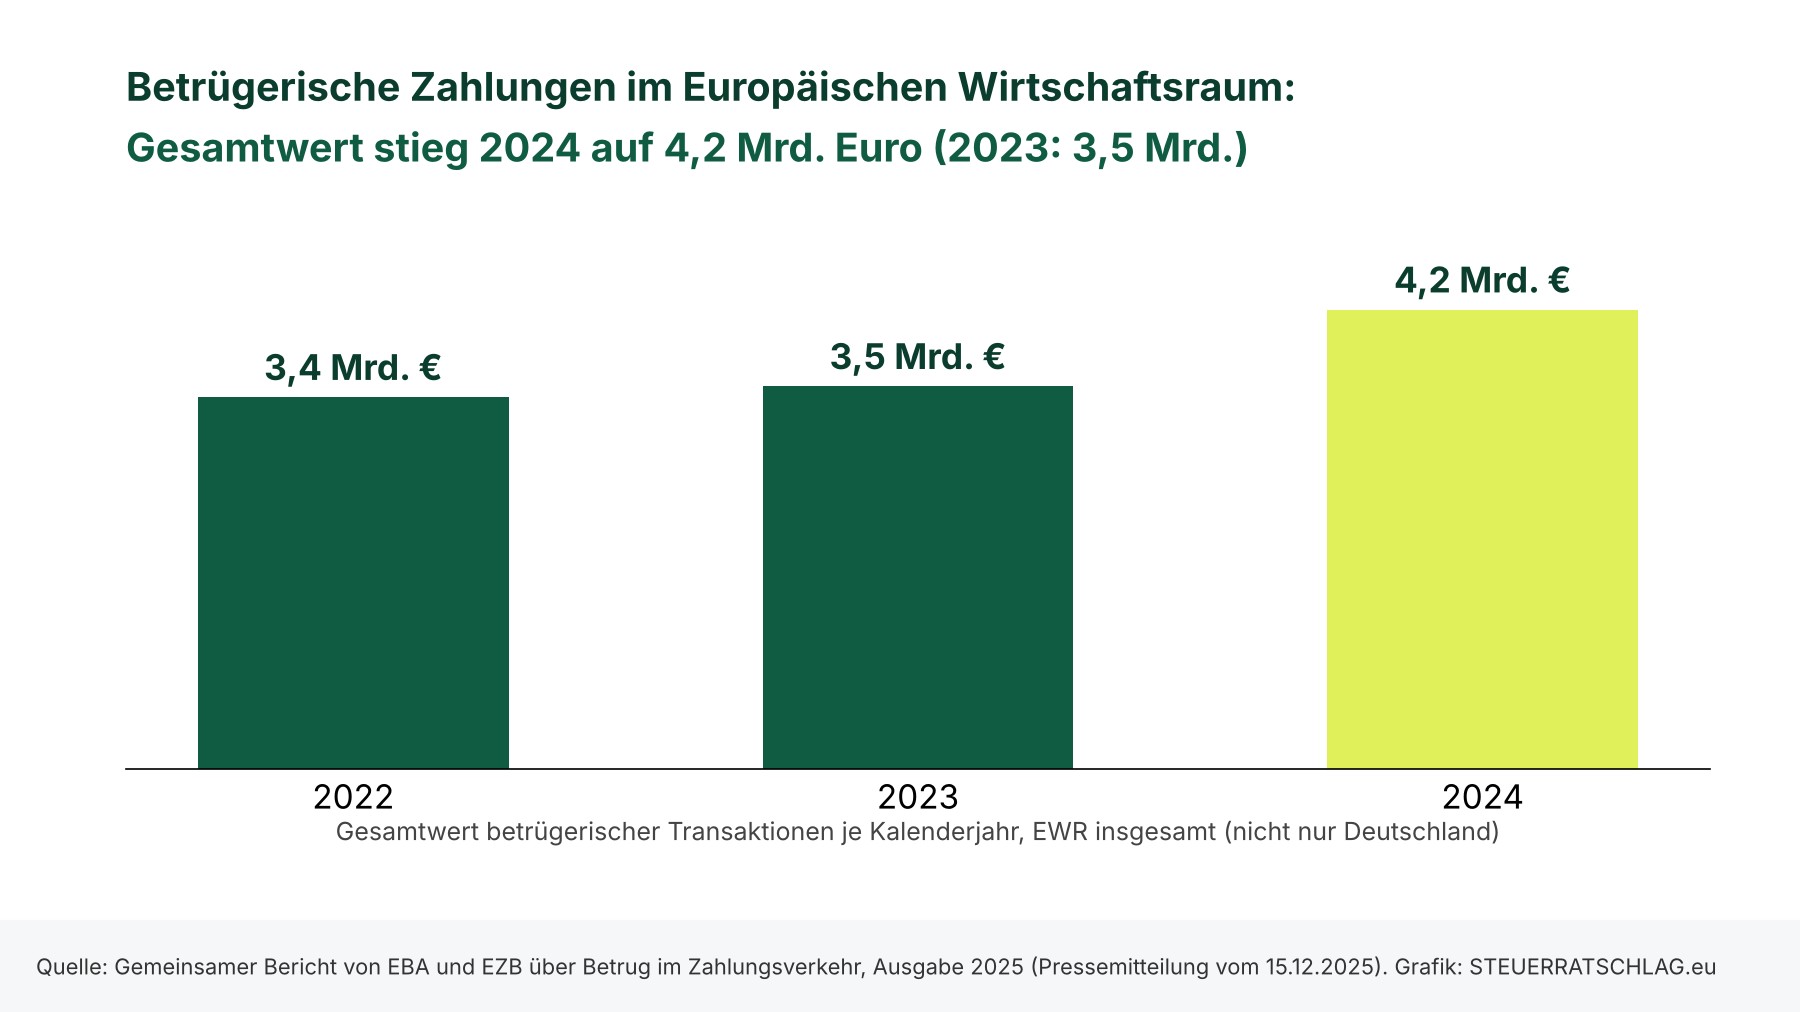
Aufschlussreich ist der letzte Wert der Tabelle: Laut EBA und EZB trugen Nutzer bei Überweisungen 2024 rund 85 Prozent der Betrugsverluste, vor allem bei Betrugsarten, bei denen sie dazu gebracht wurden, die betrügerische Transaktion selbst auszulösen. Genau dort setzt die Kampagne an: Wer am Telefon zu einer Überweisung gedrängt wird, wird nicht von einem technischen Schutz, sondern von einer Stimme getäuscht. Rechenbeispiel mit offenen Annahmen: 580 Millionen Euro geteilt durch 1,8 Millionen Vorgänge ergeben rund 322 Euro je Vorgang. Weil die Bundesbank „mehr als“ 580 Millionen und „rund“ 1,8 Millionen nennt, ist das ein grober Mindestwert, kein exakter Durchschnitt. Die Kampagnenseite selbst schreibt, dass Betroffene pro Vorfall „nicht selten“ Beträge im vier- bis sechsstelligen Bereich verlieren; wenige hohe Schäden und viele kleine können denselben Durchschnitt ergeben.
Fünf Warnsignale und ein verbreiteter Irrtum
Die Kampagnenseite nennt fünf Warnsignale, die sich in fast jeder Phishing-Nachricht finden. Wir haben sie um eine Prüffrage ergänzt, die du in Sekunden beantworten kannst.
| Warnsignal laut Kampagne | Was du prüfen kannst |
|---|---|
| Zeitdruck und Drohung im Betreff („dringend“, „Sperrung“) | Echte Mitteilungen arbeiten laut Kampagne nicht mit Panik: im Zweifel nichts anklicken. |
| Auffällige Absenderadresse | Die Adresse hinter dem Namen ansehen; die Domain Zeichen für Zeichen lesen. |
| Unpersönliche Anrede („Sehr geehrter Kunde“) | Wo du Kund/-in bist, kennt man deinen Namen. |
| Zeitfenster wie „24 Stunden“ oder „letzte Warnung“ | Direkt bei der Bank über die bekannte Nummer nachfragen. |
| Verdächtiger Link oder Button | Mit dem Mauszeiger über den Link fahren; Banking-Seiten immer selbst im Browser öffnen. |
Quelle: phishen-impossible.de, Abschnitt „Warnsignale“ (abgerufen am 23.10.2026), Prüffragen: Redaktion. Darstellung: STEUERRATSCHLAG.eu
Der verbreitetste Irrtum betrifft Tippfehler: Nach der Kampagnenseite werden Phishing-Mails heute oft von KI erzeugt, fehlerfrei und mit korrektem Logo, ein Tippfehler ist also kein verlässlicher Hinweis mehr. Auch das Schloss-Symbol im Browser sagt nach der Kampagne nur, dass die Verbindung verschlüsselt ist, nicht, dass die Seite seriös ist. Zwei der 14 Regeln der Kampagne sind für Bankkund/-innen besonders wichtig: Nummern von Banken lassen sich fälschen („Spoofing“), und eine Bank fordert dich am Telefon laut Kampagne niemals zur Eingabe oder Weitergabe von TANs (Transaktionsnummern) auf. Wer nach einer vertrauten Stimme mit unbekannter Nummer misstrauisch wird, beendet das Gespräch und ruft über die selbst gespeicherte Nummer zurück.
Die ersten Stunden nach einem Betrugsfall
Die Kampagne empfiehlt in einer akuten Notlage, drei Dinge in dieser Reihenfolge zu tun: Karten sperren, Passwörter ändern (zuerst für das E-Mail-Konto, dann für das Banking) und Anzeige bei der Polizei erstatten. Für die Kartensperre nennt die Kampagnenseite die Nummer 116 116, die rund um die Uhr erreichbar sein soll. Rechtlich zählt ein zweiter Schritt mindestens genauso: Nach § 676b BGB musst du deine Bank umgehend informieren, sobald du einen nicht autorisierten Zahlungsvorgang bemerkst. Die Anzeige geht jederzeit über die Onlinewache der Polizei; verdächtige Mails kannst du an das Phishing-Radar der Verbraucherzentrale Nordrhein-Westfalen weiterleiten (phishing@verbraucherzentrale.nrw), damit andere gewarnt werden. Wie die Bank bei einer nicht autorisierten Zahlung erstatten muss und was das Urteil des Europäischen Gerichtshofs vom 15. Oktober 2026 daran ändert, haben wir in einem eigenen Beitrag beschrieben: EuGH-Urteil C-70/25: Banken dürfen Phishing-Opfern die Erstattung nicht wegen Fahrlässigkeit verweigern. Hier geht es um das, was davor und danach zählt: Vorsicht und Zeit.
Wenn du die Überweisung selbst freigegeben hast
Die Erstattungspflicht aus § 675u BGB betrifft nicht autorisierte Zahlungen. Hat dich ein angeblicher Bankmitarbeiter am Telefon dazu gebracht, eine Überweisung selbst freizugeben, ist die rechtliche Lage anders; ob im Einzelfall eine Autorisierung vorlag, kann strittig sein. Melde den Fall trotzdem sofort bei der Bank und der Polizei und lass die Frage im Streitfall von einer Verbraucherzentrale oder einer Schlichtungsstelle prüfen. Das ist keine Rechtsberatung und keine Aussage über deinen konkreten Fall.
Rechner: Bis wann musst du eine Fremdbuchung melden?
Ansprüche gegen die Bank wegen einer nicht autorisierten Zahlung erlöschen nach § 676b Absatz 2 BGB, wenn du sie nicht spätestens 13 Monate nach dem Tag der Belastung meldest. Die Frist beginnt nach dem Gesetz nur, wenn die Bank dich über die Buchung informiert hat, etwa per Kontoauszug; wir rechnen vorsichtig ab dem Belastungstag. Der Rechner ist für Belastungen auf Konten in Deutschland gedacht, gibt nur eine Orientierung und ersetzt keine Rechtsberatung. Gemeldet werden muss ohnehin sofort.
Meldefrist-Rechner (nur Deutschland, § 676b BGB)
Wähle den Tag, an dem die Abbuchung von deinem Konto erfolgte, und klicke auf „Berechnen“. Deine Eingabe bleibt in deinem Browser; sie wird weder gespeichert noch übertragen.
| Angabe | Ergebnis |
|---|
Haftungshinweis: Orientierungswert ohne Gewähr. Maßgeblich sind das Gesetz und die Angaben deiner Bank; im Zweifel früher melden und Rat bei der Verbraucherzentrale einholen.
Rechenbeispiele für das Fristende (Orientierung):
| Tag der Belastung | Fristende nach 13 Monaten |
|---|---|
| 14.10.2026 | 14.11.2027 |
| 30.11.2026 | 30.12.2027 |
| 31.01.2026 | 28.02.2027 (Monatsende, weil es den 31. nicht gibt) |
Berechnung: STEUERRATSCHLAG.eu nach § 676b Absatz 2 BGB, vereinfacht; die Frist beginnt nach dem Gesetz erst mit der Information durch die Bank.
Portal-Check: Wohin du dich wenden kannst
| Portal | Betreiber und Finanzierung | Seit wann | Redaktionsurteil |
|---|---|---|---|
| phishen-impossible.de | Aktion der Banken und Sparkassen, der Telekommunikation, des Handels und der Zahlungssysteme unter Schirmherrschaft von Bundesbank und Bundesfinanzministerium. Eine eigene Einnahmequelle nennt die Seite nicht; die Kampagne ist auf rund einen Monat angelegt. | Start am 10.10.2026 (Bundesbank) | 4 von 5 Sternen: kostenlos, anonym, mit Quiz und Meldewegen; Abzug, weil befristet und von der Branche mitgetragen. |
| Phishing-Radar | Verbraucherzentrale Nordrhein-Westfalen, wertet eingesandte Mails aus. Zur Finanzierung macht die Seite keine Angabe. | Angabe nicht gefunden | 4 von 5 Sternen: aktuelle Warnungen fast täglich; Abzug, weil Träger und Start nicht ausgewiesen sind. |
| Onlinewache der Polizei | Serviceangebot der deutschen Polizei, laut Seite Teil des Programms P20 und mit EU-Mitteln aus NextGenerationEU gefördert. Öffentlich finanziert. | Angabe nicht gefunden | 4 von 5 Sternen: Anzeige jederzeit online; Abzug, weil nur für einfache Delikte gedacht, Gewaltdelikte gehören zur Wache oder zum Notruf 110. |
Redaktionsurteil nach Kosten, Verständlichkeit, Aktualität und Trägerschaft (1 bis 5 Sterne, 5 = beste); Quellen: Angaben der jeweiligen Seiten, abgerufen am 23.10.2026. Alternativen: die Polizeiliche Kriminalprävention mit Tipps zu Gefahren im Internet.
Unser Fazit
Die Zahlen der Bundesbank zeigen, dass Zahlungsbetrug in Deutschland kein Randthema ist: 580 Millionen Euro Schaden stehen für rund 1,8 Millionen Vorgänge. Der EBA/EZB-Bericht legt nahe, dass europaweit der größte Teil der Verluste bei Überweisungen dort entsteht, wo Menschen zur Freigabe überredet werden. Für dich heißt das vor allem: Zeitdruck ist das wichtigste Warnsignal, der Rückruf über die eigene Nummer die einfachste Gegenmaßnahme, und nach einem Vorfall zählt jede Stunde. Die Frist von 13 Monaten ist eine Obergrenze, kein Zeitpolster. Ob und in welcher Höhe die Bank im Einzelfall erstatten muss, hängt von den Umständen ab; hier hilft die Beratung durch eine Verbraucherzentrale.
Wo finde ich was?
Deutschland: Die Kampagne mit Videos, Quiz und Meldewegen steht auf phishen-impossible.de; die Pressemitteilung dazu hat die Deutsche Bundesbank veröffentlicht. Den Gesetzestext zur Meldefrist findest du in § 676b BGB. Lehnt deine Bank ab, kannst du dich an die Schlichtungsstelle bei der Deutschen Bundesbank wenden; die deutsche Finanzaufsicht, die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin), erklärt Beschwerde- und Schlichtungswege. Anzeigen erstattest du bei der Onlinewache, Phishing-Mails meldest du an die Verbraucherzentrale Nordrhein-Westfalen.
Häufige Fragen
Was ist der Unterschied zwischen Phishing und Vishing? Phishing meint den Datenklau mit gefälschten Nachrichten oder Webseiten, Vishing den Betrug per Telefonanruf. Beide Begriffe erklärt die Kampagnenseite in ihren häufigen Fragen. Wie lange habe ich Zeit, eine Fremdbuchung zu melden? Umgehend, sobald du sie bemerkst. Ansprüche erlöschen nach § 676b BGB spätestens 13 Monate nach der Belastung; die Frist beginnt erst mit der Information durch die Bank. Was tue ich, wenn ich auf einen Phishing-Link geklickt habe? Nach den Hinweisen der Kampagne: betroffene Passwörter sofort ändern, die Bank informieren, die Konten auf ungewöhnliche Aktivitäten prüfen, die Zwei-Faktor-Authentifizierung aktivieren und das Gerät auf Schadsoftware prüfen.